3,7 millió forintot csaltak ki egy miskolci férfitól az álbefektetők
| HANGANOV Kft.
Rendőrségi feljelentést tett egy miskolci férfi, akitől online befektetési csalók hónapok alatt több mint 3,7 millió forintot csaltak ki. A bűnözők profi pszichológiai manipulációval hitették el vele, hogy a pénze folyamatosan fial, ám amikor a nyereséget fel akarta venni, hirtelen újabb mondvacsinált költségek merültek fel.
Így hálózták be az áldozatot:
- A beetetés:A férfi egy közösségi oldalon figyelt fel egy svéd befektetési lehetőségre. A regisztráció után a csalók oroszul, különböző csevegőprogramokon (Viber, WhatsApp, Telegram) keresztül tartották vele a kapcsolatot.
- A hamis nyereség:→ Több utalás után egy fiktív felületen azt mutatták neki, hogy az egyenlege már 26 ezer dollárra nőtt.
- A csapda bezárul:A kifizetést további befizetésekhez kötötték. Amikor egy banki átutalás állítólag „sikertelen” lett, egy kitalált uniós pénzügyi szerv nevében jelentkeztek. Egy értékszállító cég nevében hamis számlákat küldtek, és több mint négyezer eurót követeltek a pénz kiszállításáért és biztosításáért.
A rendőrség arra figyelmeztet, hogy ez egy tipikus forgatókönyv. A csalók jellemzően kis összegekkel indítanak, majd amikor az áldozat ki akarja venni a pénzét, hirtelen adót, felszabadítási díjat vagy pénzszállítási költséget követelnek. Ha valakitől ilyet kérnek egy online befektetés során, a legfontosabb, hogy egy fillért se utaljon többet. Ilyenkor azonnal meg kell szakítani a kapcsolatot a „brókerrel”, elmenteni a beszélgetéseket, feljelentést tenni a rendőrségen, és értesíteni a bankot.
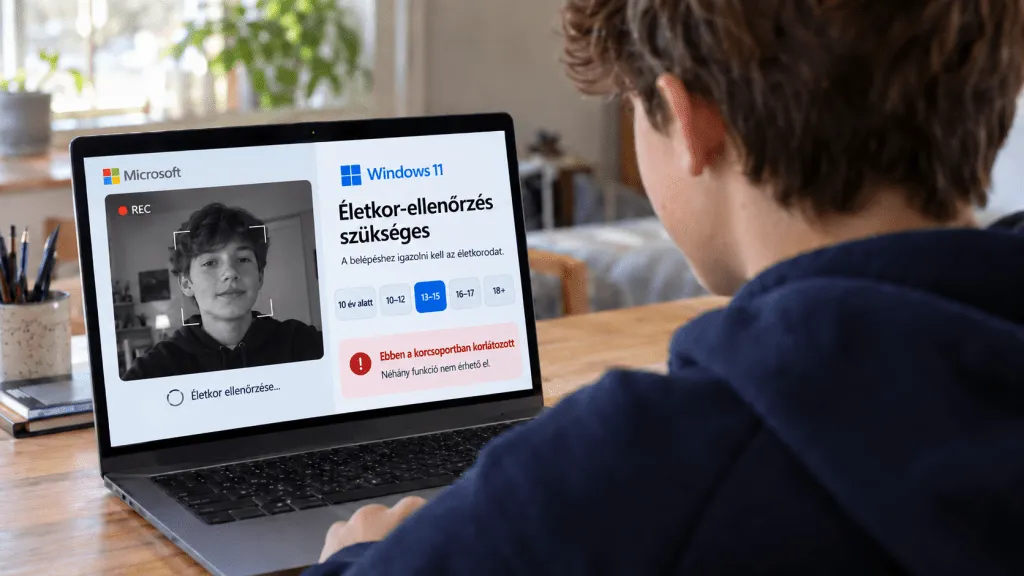
Beépített életkor-felismerést vezet be a Microsoft
A Microsoft egy új életkor-meghatározó API-t épít be a Windows 11-be. A fejlesztés célja, hogy az alkalmazások automatikusan a felhasználó életkorához igazítsák a funkciókat és a biztonsági beállításokat, így a szülőknek nem kell minden programot külön beállítaniuk.
Az új rendszer legfőbb technikai jellemzői:
- Sávos besorolás:A rendszer nem a pontos születési dátumot adja át a külső szoftvereknek. Ehelyett meghatározott korcsoportokba sorolja a fiókokat: 10 év alatt, 10–12, 13–15, 16–17, illetve 18 év felett.
- Háttérellenőrzés:Az API-k azt is jelzik az alkalmazásoknak, hogy az életkor ellenőrzött adatból származik-e, vagy csak a felhasználó által megadott információn alapul.
- Központi hitelesítés:A funkció összekapcsolódik a Microsoft Age Verification (MAV) szolgáltatással. Ennek lényege, hogy a felhasználónak elég egyszer igazolnia a korát, az eredményt pedig a Microsoft-fiókjához kapcsolják.
A vállalat szerint a fejlesztést elsősorban a mesterséges intelligenciára épülő szolgáltatások gyors terjedése indokolja, mivel egyre fontosabb a kiskorúak tartalomfogyasztásának szabályozása. A Windows Age API funkciói jelenleg a Windows Insider tesztprogramban érhetők el, de a a szabályozás változásával párhuzamosan hamarosan minden felhasználó számára elérhetővé válhatnak.
Több mint egymillió berlini dokumentum került a darkwebre
A berlini városvezetés nem volt hajlandó kifizetni a támadók kétmillió eurós váltságdíját, ezért a kiberbűnözők a darkneten tették közzé a városi közigazgatásból ellopott bizalmas dokumentumokat.
A kibertámadás legfőbb részletei:
- Az elkövetők:A támadás mögött a Rhysida nevű, zsarolóvírusokra specializálódott csoport áll.
- Kiszivárgott adatok:A több mint egymillió fájl között dolgozói bérlisták, banki adatok, beszkennelt személyazonosító okmányok, fegyelmi akták és a német kancellária bővítési tervei is szerepelnek.
- Hivatali káosz:A behatolás miatt a lakhatásért és környezetvédelemért felelős szerveket egy hétre le kellett választani a hálózatról, számos szolgáltatást és kifizetést pedig fel kellett függeszteni.
Kai Wegner főpolgármester azzal indokolta a fizetés megtagadását, hogy a váltságdíj átadása sem jelentett volna garanciát az adatok törlésére.Egy központi válságkezelő egység jelenleg is elemzi a kiszivárgott adatokat, és már megkezdték az érintettek értesítését.
Adatlopás a Revolutnál: kamu hatósági e-maillel csalták ki az ügyféladatokat
Megtévesztő hatósági e-mail segítségével szerezték meg a bűnözők a Revolut ügyfeleinek bizalmas adatait. A csalók egy valódi kormányzati e-mail-címet használtak, így az üzenet átment a technikai ellenőrzéseken, a cég pedig jóhiszeműen teljesítette az adatigénylést.
Az incidens legfőbb tényezői:
- Kiszivárgott adatok:A megszerzett csomagban a személyes adatokon és IBAN-számokon túl útlevélmásolatok, azonosító szelfik és a teljes bitcoin-tranzakciós előzmények is szerepelnek.
- A legnagyobb kockázat:Az okmányok és a blokklánc-előzmények összekapcsolásával az egyes kriptotranzakciók konkrét ügyfelekhez köthetők. A nyomozás szerint a csalók kifejezetten a tehetősebb ügyfelekre vadásztak.
- Mi nem került veszélybe?Biometrikus arctérképek, jelszavak, privát kulcsok és ügyfélpénzek nem kerültek illetéktelen kezekbe.
A Revolut azonnal letiltotta a kompromittálódott e-mail-címet, és értesítette a felügyeleti hatóságokat.
AI-val teszik láthatatlanná vírusaikat az orosz hackerek
Az Anthropic biztonsági csapata leleplezett egy orosz állami hátterű kiberkém -csoportot, ami mesterséges intelligenciával alakítja át a már felismert kártevőket.
Az európai kormányzati szerveket és vállalatokat célzó akció megmutatta: a hagyományos kibervédelem önmagában már kevés lehet.
- AI-val újraírt kártevők:A hackerek rendszere folyamatosan figyeli a célpontok rendszerébe juttatott kémprogramokat. Ha egy biztonsági szoftver felismeri a fenyegetést, az AI automatikusan átírja a rosszindulatú kódot, egészen addig, amíg a rendszer már nem érzékeli azt.
- Veszélyes szállodai wifik:A támadók több nagy szállodai internetszolgáltatót is feltörtek. A gyanútlan vendégek adatforgalmát eltérítették, majd hamis frissítési ablakokkal vették rá az üzleti utazókat, vállalati vezetőket és diplomatákat, hogy fertőzött programokat telepítsenek a telefonjukra és laptopjukra.
- Teljes megfigyelés:A behatolás után a bűnözők észrevétlenül lemásolták az áldozatok privát WhatsApp-beszélgetéseit, hozzáfértek a biztonsági kamerák élőképeihez, és ellopott vállalati azonosítókkal nagy mennyiségű adatot szereztek meg.