Hatmillió forintot raktak ki a kerítésre a kamu ügyvédnek
| HANGANOV Kft.
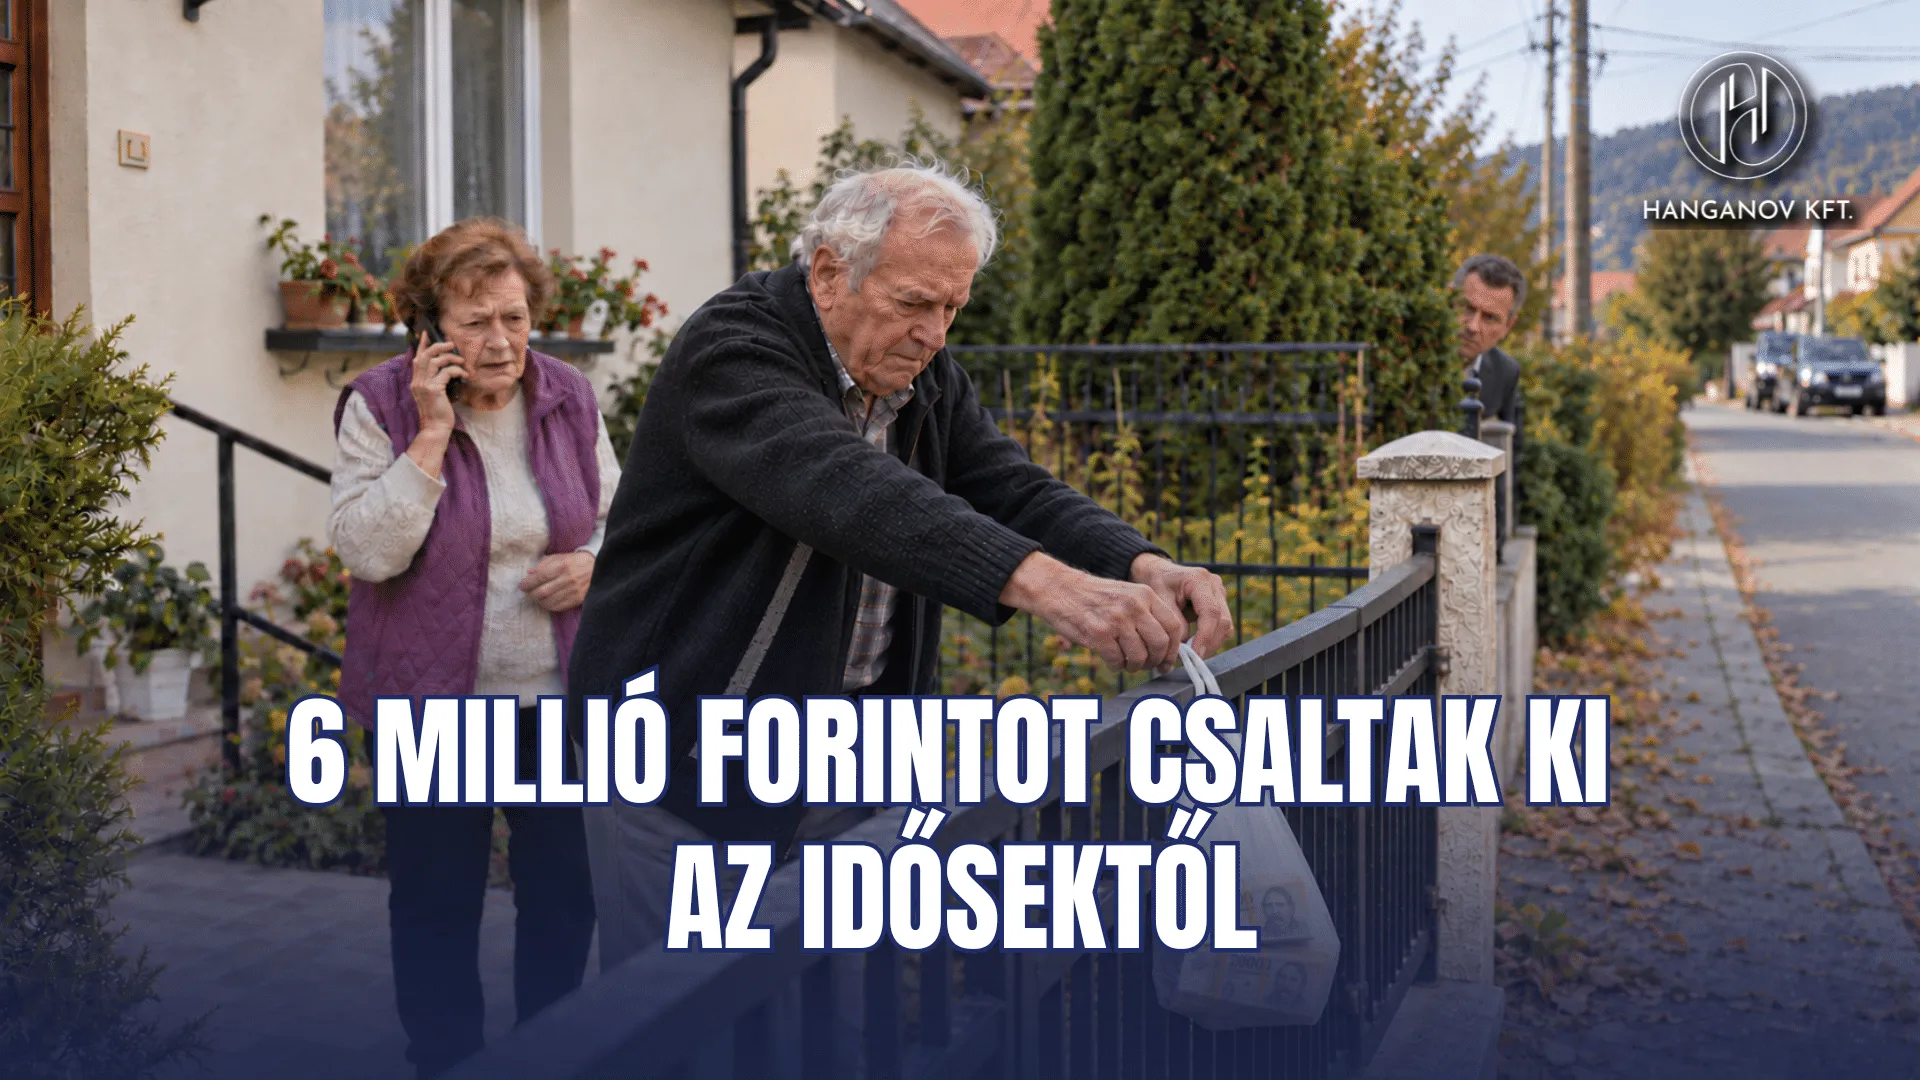
Hatmillió forintot csalt ki egy idős tatabányai házaspártól egy telefonos szélhámos . A nő a fia hangját vélte felismerni a telefonban. A síró férfi azt állította, hogy egy kábítószert tartalmazó csomag miatt börtönbe került. A telefont ezután egy magát ügyvédnek kiadó férfi vette át, aki közölte, hogy legalább ötmillió forint kell a fiuk szabadulásához.
Miután megtudta a pontos lakcímüket, a csaló elképesztő pofátlansággal rávette az időseket, hogy a készpénzt tegyék ki a házuk kerítésére. A megrémült szülők végül hatmillió forintot tettek egy zacskóba, és teljesítették a csaló kérését. A rendőrség rendszeresen figyelmeztet arra, hogy telefonon soha nem kér pénzt valaki szabadon engedéséért.
A saját biztonsági kamerádon keresztül figyelnek meg a hackerek
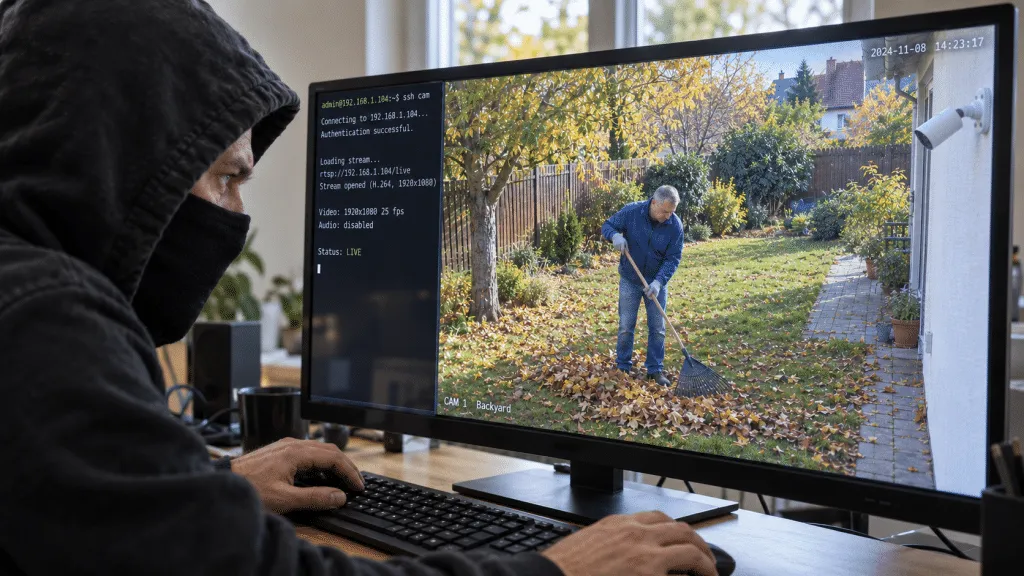
A hackerek tömegesen törik fel a kínai Dahua megfigyelő kamerákat és videórögzítőket. Az Easy4IP nevű felhőszolgáltatáson keresztül az eszközök akkor is elérhetők lehetnek, ha tűzfal védi őket. A könnyen kikövetkeztethető sorozatszámok alapján a hackerek azonosíthatják a kamerákat, majd gyenge jelszavak vagy ismert biztonsági rések kihasználásával szerezhetnek hozzáférést.
Egy korábbi, hasonló támadás sorozatban több mint 14 500 Dahua-kamerát törtek fel, és közel kétezerhez tartós hozzáférést szereztek. Ez a hozzáférés egyes készülékeken a gyári visszaállítás után is megmaradhat. Dahua-kamerákat ukrán kormányzati intézmények és katonai egységek is használnak. A szakértők a szoftverfrissítést és az ismeretlen felhasználói fiókok ellenőrzését javasolják.
Orosz hackerek bénítottak meg egy ukrán vállalatot
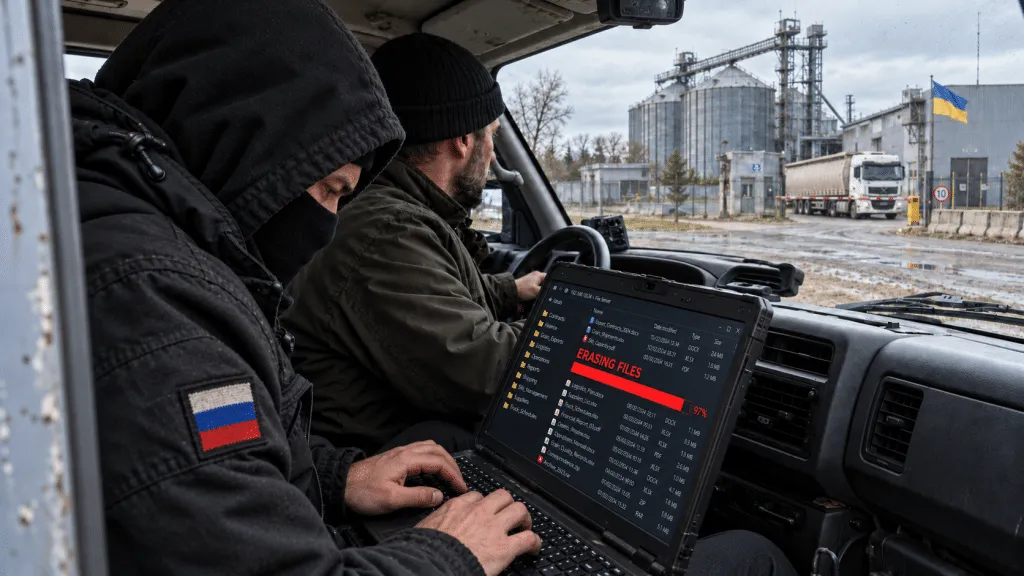
Egyetlen adathalász e-maillel jutottak be az orosz hackerek egy ukrán logisztikai vállalat hálózatába. Több mint két hónappal később a Sandworm nevű hackercsoport széles körű adattörlést hajtott végre a cég gépein. A támadók egy új, nehezen felismerhető vírust is használtak, amivel távolról irányíthatták a fertőzött számítógépeket.
- Rejtett kommunikáció:A vírus titkosított hálózaton kommunikált, így a hackereket nehezebb volt felderíteni. A fertőzött gépeken parancsokat futtathattak, képernyőképeket készíthettek, és fájlokat tölthettek le vagy fel.
- Átadhatták a hozzáférést:Az ESET kutatói szerint a behatolók valószínűleg átadták a megszerzett hálózati hozzáférést a Sandworm nevű orosz hackercsoportnak.
- Központi adattörlés:A Sandworm szeptember 17-én központilag juttatta el az SDelete nevű adattörlő programot a vállalat Windows rendszerű számítógépeire, így egyszerre számos gépen törölhettek adatokat.
Mentőket kellett átirányítani egy kibertámadás miatt
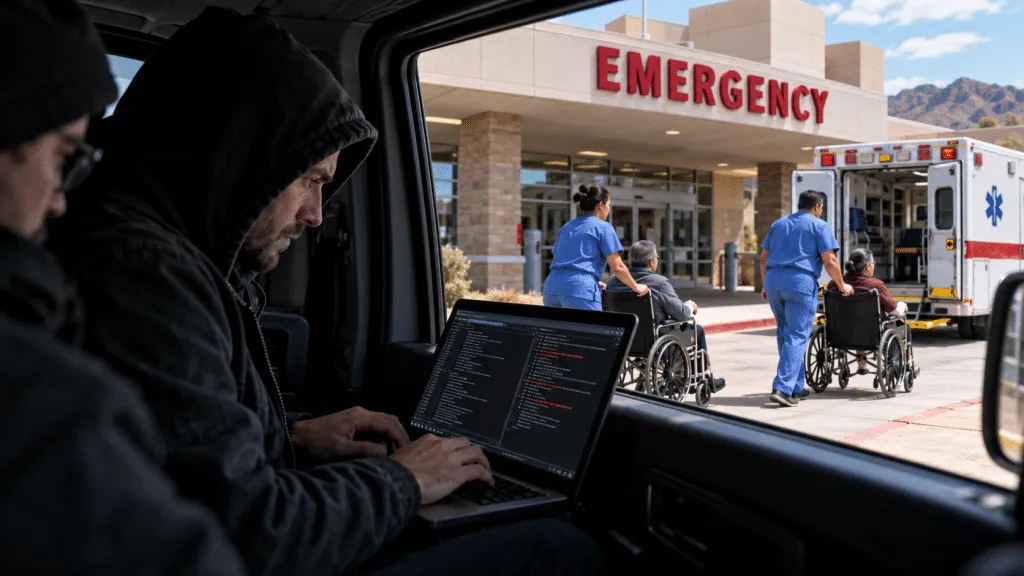
Október 26-án kiberbiztonsági incidens érte az amerikai UNM Health System egészségügyi hálózatát. A mentőket két órán át más kórházakba irányították, több mint harminc klinikán pedig elmaradtak a rendelések. A hálózathoz tartozik Új-Mexikó egyetlen, legmagasabb ellátási szintű traumaközpontja is, így a fennakadás a súlyos sérültek ellátását is érintette.
A fennakadás miatt aznap műtéteket és vizsgálatokat mondtak le, az egészségügyi képzéseket pedig átmenetileg felfüggesztették. Több dolgozó számítógépén olyan üzenet jelent meg, amiben a támadók azt állították, hogy ellopták a betegek, alkalmazottak és hallgatók adatait. Az esetleges adatlopást egyelőre vizsgálják. A kórház tájékoztatása szerint az incidens egyes munkaállomásokat érintett, a központi rendszerek sértetlenek maradtak. Másnapra ismét fogadták a mentőket és helyreállt a klinikai ellátás.