ISKOLAKEZDÉS:A CSALÓK KEDVENC SZEZONJA!
| HANGANOV Kft.
A nyár végi, szeptember eleji kapkodást a kiberbűnözők is kihasználják. Hamis webáruházakkal, kamu albérletekkel és fiktív ösztöndíjakkal próbálják megcsapolni a már amúgy is megterhelt családi kasszát.
A Nemzeti Kiberbiztonsági Intézet (NKI) figyelmeztetése szerint a bűnözők a tanévkezdés minden területén jelen vannak. A leggyakoribb átverések, amikkel most próbálkoznak:
- Túl olcsó tanszerek: A 80-90%-os kedvezményeket hirdető weboldalak sokszor adathalász csapdák. Ha ismeretlen webshopból rendelünk, fizessünk inkább utánvéttel.
- Albérlet- és diákmunka-trükkök: Soha ne utaljunk előre kauciót anélkül, hogy személyesen láttuk volna a lakást és írtunk volna bérleti szerződést! A diákmunkákat is csak hivatalos szervezeten keresztül érdemes intézni, mert a csalók előszeretettel kérnek előre „regisztrációs díjat”.
- Kamu ösztöndíjak: A bűnözők sürgető e-mailekben próbálnak banki adatokat kicsalni a diákoktól. Az ösztöndíjakkal kapcsolatos ügyeket mindig kizárólag az iskola hivatalos felületén intézzük, sosem e-mailes linkeken keresztül.
Az aranyszabály idén ősszel is érvényes: ha egy ajánlat gyanúsan jó, vagy azonnali fizetésre vagy adatközlésre sürgetnek, álljunk meg egy pillanatra, és inkább keressünk rá a hirdetőre az interneten, mielőtt fizetnénk.
Egymillió forintot bukott a kamu kriptonyereménnyel hívott férfi
Egy sosem volt nyeremény és egy távvezérlő alkalmazás elég volt ahhoz, hogy kiberbűnözők egymillió forintot csaljanak ki egy gyanútlan magyar férfitól.
A csalók azzal az ígérettel hívták fel az áldozatot, hogy egy korábbi nyereményét bitcoinba fektették, ami időközben másfél millió forintra nőtt. A pénz kiutalásához a magát ügyintézőnek kiadó csaló egyetlen dolgot kért: a férfi töltsön le egy Supremo nevű alkalmazást a telefonjára.
Ez az applikáció valójában távvezérlést biztosított a bűnözőknek. Amint az áldozat feltelepítette, a csalók a háttérben átvették az irányítást a készülék felett, beléptek a banki felületére, és azonnal továbbutaltak egymillió forintot a saját számlájukra.
Az ilyen jellegű kifosztások elkerülése érdekében az aranyszabály: ha egy ismeretlen telefonáló bármilyen alkalmazás (főleg távelérést biztosító program) letöltését kéri – hivatkozzon akár mesés nyereményre vagy banki adategyeztetésre –, azonnal tegyük le a telefont.
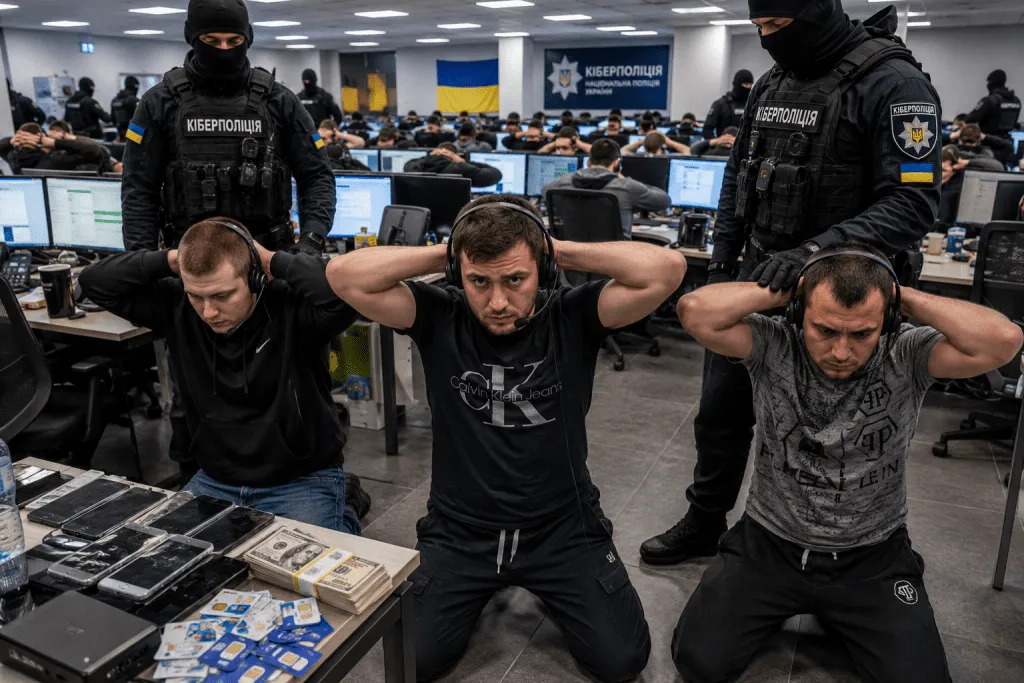
Óriási razzia: 94 csaló call centert számoltak fel Ukrajnában
Hatalmas csapást mértek a kiberbűnözőkre: 94 olyan telefonos központot számoltak fel, ahonnan magukat banki ügyintézőnek kiadva vagy hamis befektetésekkel fosztották ki az európai áldozatokat.
A Nemzeti Kiberbiztonsági Intézet beszámolója szerint az ukrán hatóságok egy nagyszabású akció keretében 411 házkutatást tartottak. A lebuktatott call centerek kifejezetten arra szakosodtak, hogy különböző trükkökkel hozzáférjenek a gyanútlan emberek bankszámláihoz.
A hackerek leggyakoribb módszerei a következők voltak:
- A „banki” hívás:Az elkövetők banki alkalmazottnak adták ki magukat, és gyanús tranzakciókra hivatkozva fenyegették meg az ügyfeleket, rábírva őket távoli hozzáférést biztosító programok (pl.: AnyDesk) telepítésére.
- Kamu brókerek:Hamis befektetési platformokkal és kriptovalutás ígéretekkel csábították az embereket, hogy aztán lenullázzák a számlájukat.
- A „megmentő” trükk:Olyanokat is célba vettek, akiket korábban már átvertek. Azt ígérték, segítenek visszaszerezni az elvesztett pénzt, majd újra megkárosították őket.
A razziák során a rendőrség elképesztő mennyiségű eszközt és illegális vagyont foglalt le a bűnözőktől:
- Több mint 1700 teljesen felszerelt munkaállomást és 3300 számítógépet.
- 5200 SIM-kártyát és ezernél is több mobilt.
- 2 millió dollár és 64 ezer euró készpénzt.
- 1 kilogramm banki aranyat, ékszereket, 22 gépjárművet és 20 kriptovaluta-tárcát.
A szervezetten működő kiberhálózat lefülelt tagjaival szemben akár 12 év szabadságvesztés is kiszabható.
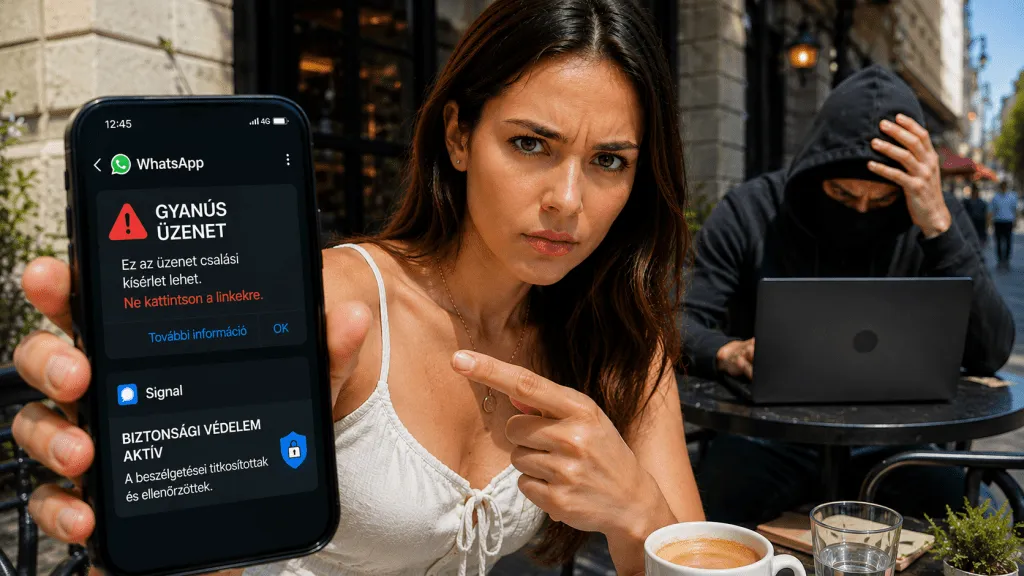
Új fegyvert vet be a csalók ellen a WhatsApp és a Signal
A két legnépszerűbb csevegőalkalmazás, a WhatsApp és a Signal új, automatizált biztonsági funkciókat vezet be. A cél a hamis üzenetek kiszűrése és a titkosított beszélgetések lehallgatásának megakadályozása.
A végpontok közötti titkosítás önmagában már nem nyújt teljes védelmet a profi kiberbűnözők ellen, ezért mindkét platform komoly fejlesztéseket vezetett be a háttérben:
- WhatsApp (Scam Alert):Egy új, készüléken futó gépi tanulási modell figyeli a gyanús, csalásra utaló nyelvi jeleket. Mivel a rendszer közvetlenül a telefonodon dolgozik, a WhatsApp továbbra sem látja az üzeneteid tartalmát. Ha a rendszer hackertrükköt szimatol, azonnal figyelmeztet, és felajánlja a feladó tiltását.
- Signal (Automatic Key Verification):Egy új, automatikus azonosítási rendszerrel (AKV) akadályozzák meg a közbeékelődéses (Man-in-the-Middle) támadásokat. A funkció a háttérben folyamatosan ellenőrzi, hogy a titkosítási kulcsok valóban a beszélgetőpartnerekhez tartoznak-e, így senki sem tud észrevétlenül belehallgatni a chatelésbe.
A fejlesztések közös célja, hogy a felhasználók privát adatainak megsértése nélkül, teljesen automatikusan védjék ki az egyre szaporodó kibertámadásokat.
Iráni hackerek támadják Európát
Új, kifinomult módszerekkel terjeszkedik Európában a Tortoiseshell nevű iráni állami hackercsoport. Kiemelt célpontjaik az informatikai, védelmi és űrhajózási cégek.
A Group-IB kiberbiztonsági kutatói szerint a támadók egyre profibb trükkökkel jutnak be a kiszemelt hálózatokba:
- Kamu állásajánlatok:Megtévesztő karrieroldalakkal veszik rá az áldozatokat, hogy vírusokat töltsenek le.
- Beszállítók feltörése:A jól védett fő célpont helyett a gyengébb védelmű partnereken keresztül hatolnak be a rendszerbe.
- Fertőzött weboldalak:A cégek dolgozói által gyakran látogatott oldalakat törik fel.
Láthatatlan kártevők
A hackerek legveszélyesebb fegyverei a legitim Windows-rendszerfájloknak álcázott vírusok. Mivel a hálózati kapcsolatot maga a fertőzött gép nyitja meg a támadók szerverei felé, a kártevők észrevétlenül megkerülik a szigorú bejövő tűzfalszabályokat is.
A kibővített szerverhálózat friss adatai szerint a csoport már aktívan támad európai szervezeteket, köztük brit és francia célpontokat.