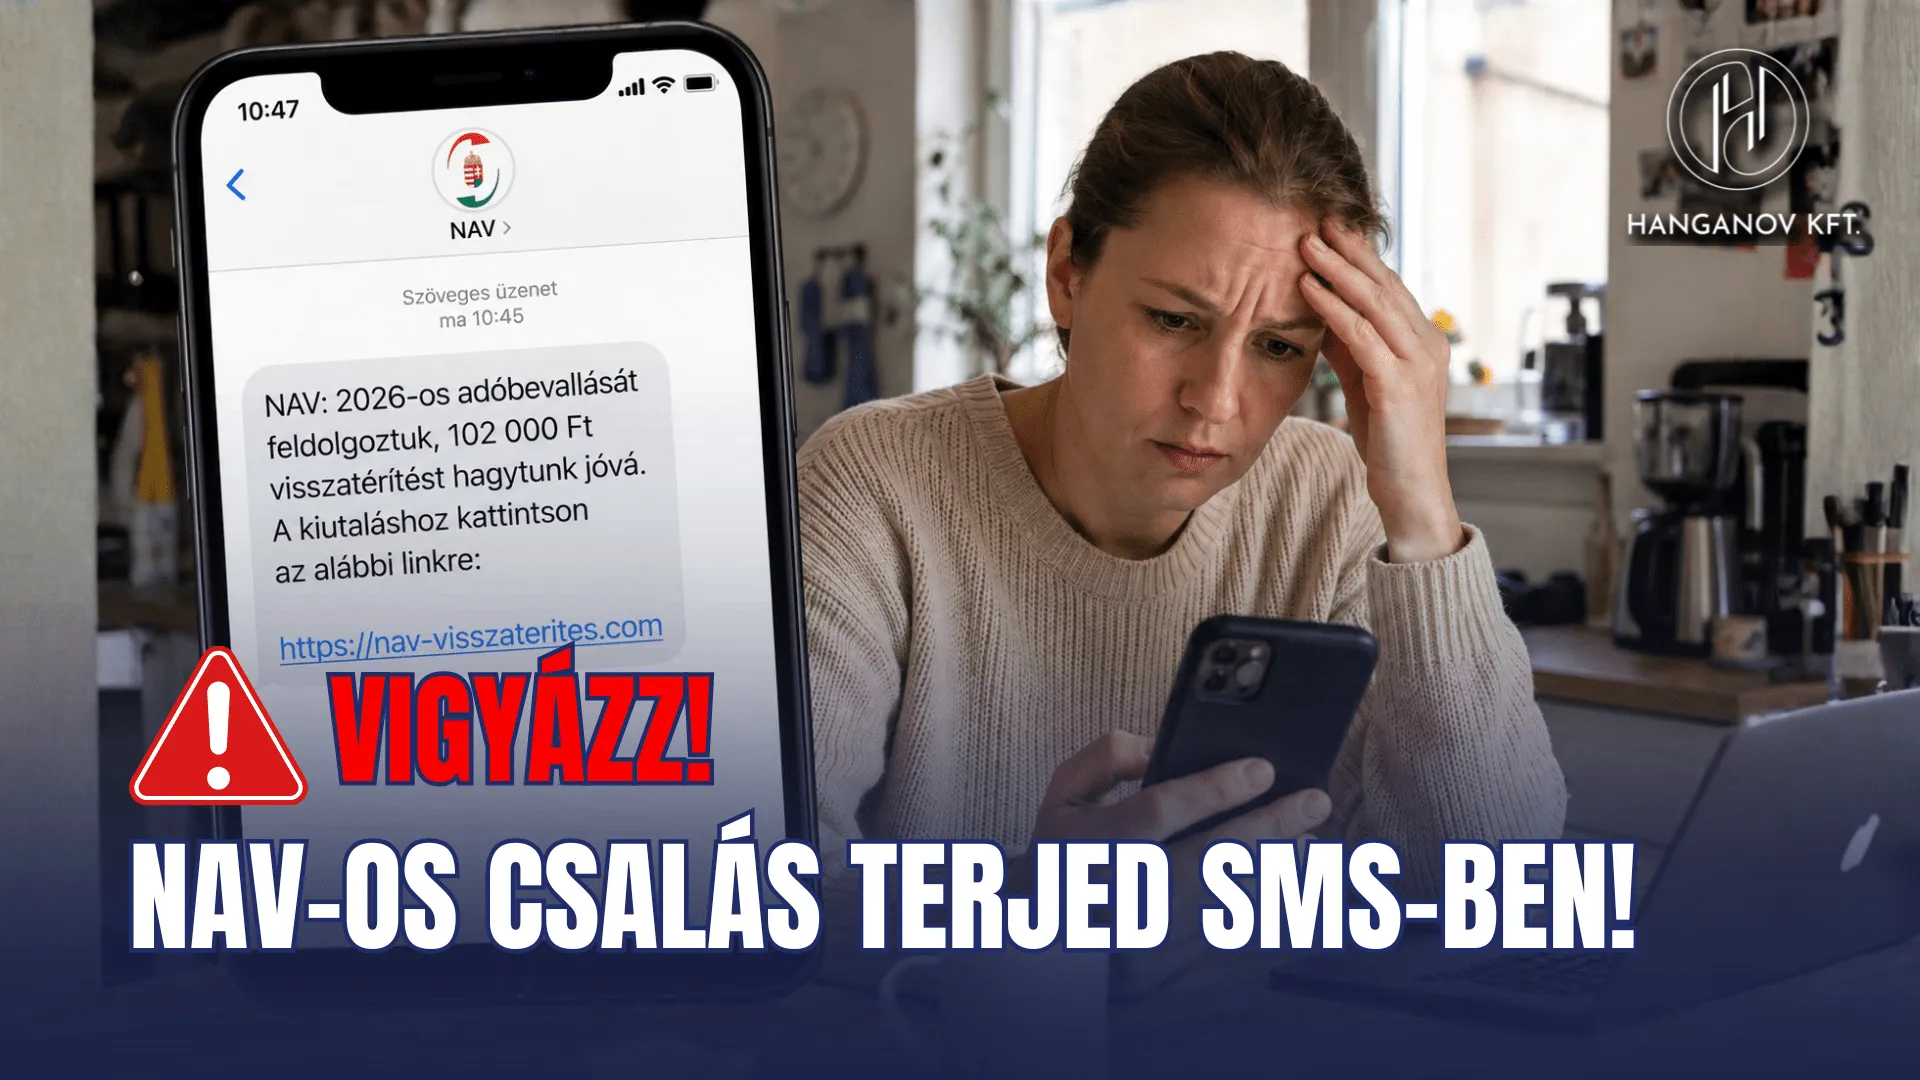
Kamu SMS-ek terjednek a NAV nevében: adó-visszatérítést ígérnek a csalók
| HANGANOV Kft.
Több mint százezer forintos adó-visszatérítéssel kecsegtetnek azok az adathalász SMS-ek, amiket a kiberbűnözők a Nemzeti Adó- és Vámhivatal (NAV) nevében küldenek. A cél a bankkártyaadatok és a személyes hozzáférések ellopása.
A napokban tömegesen kezdtek terjedni a NAV arculatával és nevével visszaélő üzenetek, amik a gyanútlan és jóhiszemű adózókat célozzák.
Így próbálkoznak a csalók:
- A csali:Az üzenetben azt állítják, hogy a címzett 2026-os adóbevallását már feldolgozták, és 102 ezer forint visszatérítést hagytak jóvá számára.
- A csapda:A pénz „kiutalásához” egy hivatkozást mellékelnek. Ez a link azonban nem a NAV hivatalos oldalára vezet, hanem egy hamisított felületre, ahol az áldozatok érzékeny banki adatait próbálják megszerezni.
- A lebukás:Az átverés egyik legszembetűnőbb hibája – amivel a bűnözők saját magukat buktatják le –, hogy a 2026-os személyi jövedelemadó-bevallást a hivatal még nem is dolgozhatta fel, hiszen azt csak a naptári év lezárulta után lehet benyújtani.
A hatóság nyomatékosan felhívja a figyelmet: a NAV soha nem küld e-mailben vagy SMS-ben adó-visszatérítésről vagy adótartozásról szóló értesítést ügyintézési linkkel. Emellett az adóhatóság soha, semmilyen formában nem kér be bankkártyaadatokat az emberektől. Ha ilyen üzenetet kapunk, a legjobb megoldás azonnal törölni azt.
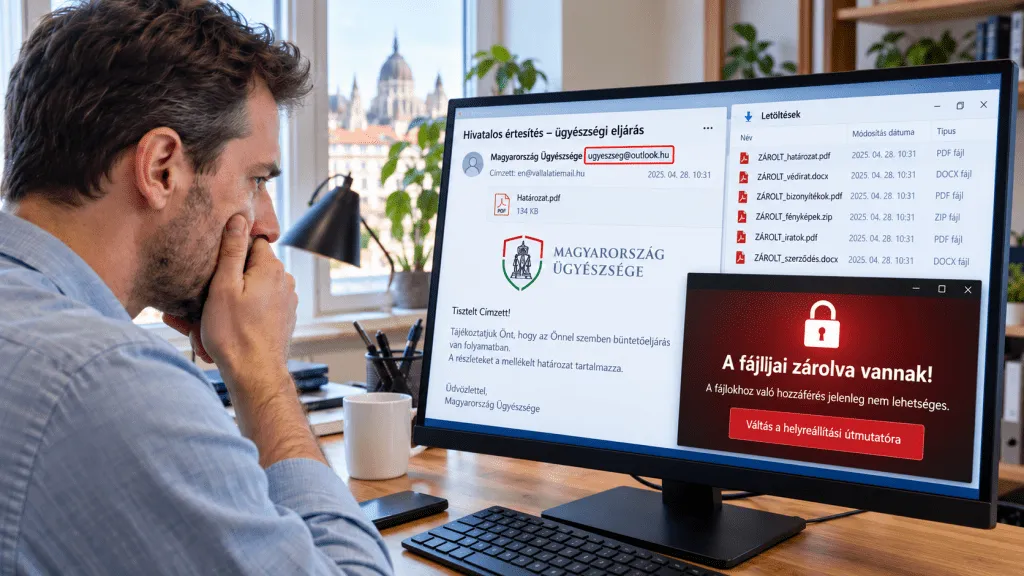
Zsarolóvírus terjed az Ügyészség nevében: minden adatot zárolnak a hackerek
A Nemzeti Kiberbiztonsági Intézet azonnali riasztást adott ki egy rendkívül veszélyes adathalász kampány miatt. Kiberbűnözők Magyarország Ügyészségének hivatalos arculatát és nevét felhasználva próbálnak zsarolóvírust juttatni a gyanútlan áldozatok számítógépére. Bár a támadás elsősorban cégek ellen irányul, bárki könnyen áldozattá válhat, aki a mindennapi rohanásban nem veszi észre a figyelmeztető jeleket.
A kibertámadás menete
- A megtévesztés:A felhasználó egy hivatalosnak tűnő, sokszor megfélemlítő hangvételű e-mailt kap, ami szerint büntetőeljárás indult a cége ellen.
- A fertőzés:Az üzenetben szereplő hivatkozás egy hamis, az Ügyészség valódi weboldalára kísértetiesen hasonlító oldalra irányítja az áldozatot.
- A zsarolás:Amikor a felhasználó gyanútlanul letölti az e-mailben emlegetett „hivatalos iratokat”, valójában egy zsarolóprogramot telepít. A vírus a háttérben pillanatok alatt titkosítja a gépen található összes dokumentumot és képet (a fájlnevek elé a „ZÁROLT_” előtagot illesztve), majd egy üzenetben váltságdíjat követel a feloldásukért.
Miről ismerhető fel a hamis levél?
A legárulkodóbb nyom minden esetben a feladó e-mail címe. A valódi ügyészségi megkeresések kizárólag hivatalos,@mku.huvégződésű címekről érkeznek. Ezzel szemben a bűnözők hétköznapi, ingyenes levelezőrendszereket (például@outlook.hu) használnak, ami egy állami szerv esetében azonnal gyanút kelthet.
A hatóságok arra is felhívják a figyelmet, hogy ha a baj már megtörtént, és valaki elindította a letöltött fájlt, a legfontosabb kárenyhítő lépés a fertőzött számítógép azonnali leválasztása az internetről és a helyi hálózatról. Ezzel ugyanis esély nyílik arra, hogy megakadályozzuk a zsarolóvírus továbbterjedését a többi eszközre.
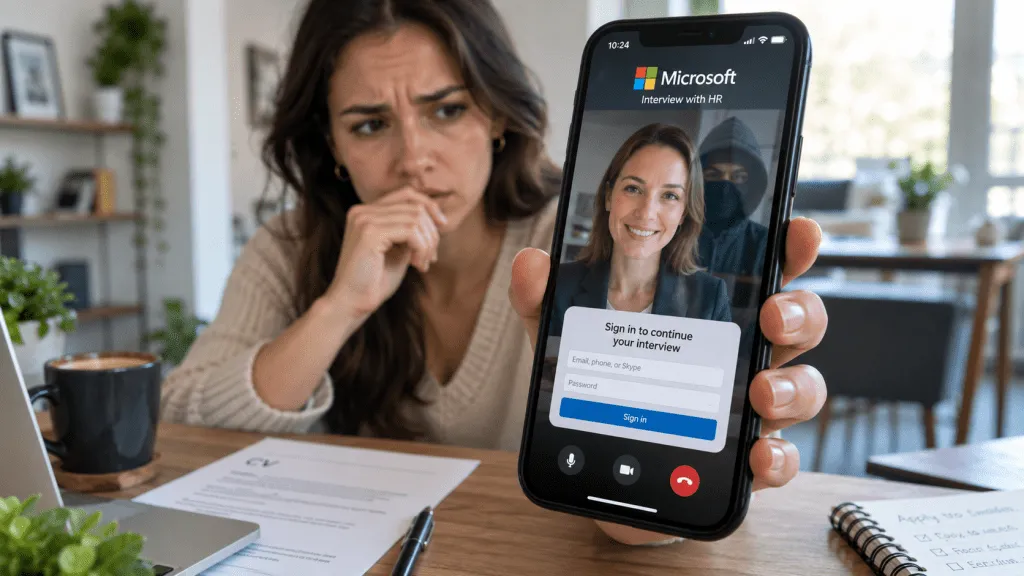
Kamu HR-esek vadásznak az álláskeresőkre: így lopják el a jelszavakat
A csalók ismert világmárkák nevében, hamis állásinterjúkkal próbálják megszerezni a gyanútlan álláskeresők bejelentkezési adatait. Egy friss adathalász kampány során különösen az okostelefont használók vannak veszélyben.
A támadók a megtévesztéshez a kiszemelt áldozatok nyilvános profiladatait is felhasználják, hogy a kapcsolatfelvétel minél hitelesebbnek tűnjön.
A kibertámadás főbb jellemzői:
- Világmárkák mögé bújnak:A kiberbűnözők olyan óriáscégek, mint az Amazon, az Apple, a Boeing, a Deloitte vagy a LEGO HR-munkatársainak adják ki magukat. Az átveréshez a hivatalos webcímekre nagyon hasonlító domaineket regisztrálnak.
- Mobilokon a legveszélyesebb:Míg számítógépen a böngészőn belül felugró, hamis ablakokkal (BitB technika) próbálkoznak, telefonon a szűkebb kijelzőhöz igazodva teljes képernyős, szinte felismerhetetlen kamu bejelentkezési oldalakat jelenítenek meg.
- A céges fiók a fő célpont:A RecruitTrap nevű hálózat automatikusan kiszűri a magán e-mail címeket, mivel a támadókat a vállalati fiókok érdeklik. Ha megszereznek egy vállalati fiókot, azonnal hozzáférhetnek a megtámadott szervezet belső levelezéséhez és felhős rendszereihez.
A biztonsági szakértők arra figyelmeztetnek, hogy a hagyományos védelmi szoftverek a telefonokon megjelenő hamis felületeket nehezebben ismerik fel, így a vállalati adatok védelme érdekében a mobileszközökön is elengedhetetlen a fokozott óvatosság.
Több mint 153 millió jogosítvány szivárgott ki a darkwebre
Több mint 153 millió amerikai és kanadai jogosítvány , valamint több tízmillió egyéb személyes okmány digitális másolata került ki a dark webre. A hatalmas méretű adatszivárgás ügyében már az FBI is nagy erőkkel nyomoz, mivel a kiszivárgott dokumentumok között hatósági személyek igazolványai is szerepelnek.
A példátlan adatlopás legfőbb részletei:
- A Nexus nevű, kifejezetten személyazonosság-lopásra szakosodott sötétwebes platformon árulták a megszerzett adatokat.
- A 153 millió jogosítvány mellett több mint 10 millió személyi igazolvány, 3 millió úti okmány és 580 ezer egészségügyi kártya is elérhetővé vált.
- A kiberbűnözők állítása szerint összesen több mint 170 millió ember személyazonosító dokumentumaihoz fértek hozzá.
- A hatóságok azóta sikeresen leállították a Nexus platformot.
Honnan származnak az adatok?Brian Krebs oknyomozó újságíró vizsgálatai alapján az adatok nagy valószínűséggel az IDScan.net rendszeréből szivárogtak ki. Ez a vállalat személyazonosság- és életkor-ellenőrzési megoldásokat nyújt olyan kritikus szektoroknak, mint a bankszféra, a fintech cégek, az autóipar és a kiskereskedelem.
Hogyan védhetjük meg a saját okmányainkat?Az NCC Group kiberbiztonsági szakértői szerint a vállalatoknak szigorítaniuk kell az adatkezelési és naplózási szabályaikat, de a hétköznapi felhasználóknak is van egy fontos teendőjük. Azt javasolják, hogy ügyintézések során kerüljük az irataink felesleges másolását: mindig kérdezzünk rá, hogy a személyazonosságunk igazolása megoldható-e a dokumentumok beszkennelése, lefényképezése és digitális tárolása nélkül.
23 év után lekapcsolták az internet legrégebbi orosz hackerhálózatát
Az FBI, az amerikai Igazságügyi Minisztérium és a CrowdStrike kiberbiztonsági cég – európai bűnüldöző szervek bevonásával – felszámolta az internet legrégebb óta aktív botnetjét. A 2003-ban felfedezett, Oroszországból irányított Sality hálózat az elmúlt két évtizedben folyamatos kockázatot jelentett a biztonsági rendszerekre.
A Sality funkciói és célpontjai
- A hálózat feltört számítógépek felett vette át az irányítást, majd azok erőforrásait egy közös hálózat részeként használta.
- A gépparkot kéretlen spam üzenetek tömeges küldésére és túlterheléses (DDoS) támadások kivitelezésére használták.
- A rendszer a fertőzött gépeken keresztül kriptovaluták ellopására is alkalmas volt.
A leállítás technikai háttere:A Sality rendkívül ellenállónak bizonyult, mivel a fertőzött gépek kommunikációját úgy programozták, hogy alkalmazkodjon a blokkolási kísérletekhez, és működésben tartsa a hálózatot.
A CrowdStrike kutatói, Tillmann Werner vezetésével visszafejtették a botnet struktúráját, és közvetlenül ezt a belső rendszert támadták meg. Hamis információkkal árasztották el a hálózatot, aminek hatására a fertőzött számítógépek elkezdtek leválni az irányító központi egységről.
Ezzel egy időben az amerikai hatóságok lefoglalták azokat a domaineket, amiket az üzemeltetők a gépek irányítására használtak. A kiberbiztonsági szakemberek jelenleg is monitorozzák a hálózat maradványait, hogy azonnal észleljék, ha a fejlesztők megpróbálják újraépíteni a botnet infrastruktúráját.