Kifejezetten az androidosokra vadászik az új, 13 perces banki átverés
| HANGANOV Kft.
Egy új, rendkívül veszélyes csalási módszer terjed, ami kizárólag az Android-felhasználókat fenyegeti. A bűnözők a telefonon keresztül továbbítják a bankkártya adatait egy másik eszközre, majd úgy fizetnek vele, hogy a fizikai kártya végig az áldozatnál marad.
A Group-IB kiberbiztonsági cég által feltárt módszer több közép-európai országban, például Szlovákiában és Csehországban is aktívan terjed, és már több embert is átvertek vele.
Az átverés menete:
- A hívás:A magát banki ügyintézőnek kiadó csaló egy mondvacsinált kártyaproblémára hivatkozva ráveszi az áldozatot egy androidos „biztonsági” alkalmazás letöltésére.
- A távirányítás:Ez az app valójában egy kártékony szoftver. Amint felkerül a telefonra, a hackerek a háttérben – teljesen láthatatlanul – átveszik az irányítást a készülék felett.
- A kártya adatainak megszerzése:A csaló ezután arra kéri az áldozatot, hogy az „azonosításhoz” érintse a bankkártyáját a telefon hátlapjához. A kártékony alkalmazás ekkor leolvassa a kártya adatait, majd továbbítja azokat a csalóknak.
Még hitelt is vesznek fel a nevedben
A bűnözők a megszerzett adatokkal úgy tudnak fizetni az üzletekben, mintha az eredeti bankkártya náluk lenne. A vizsgált esetekben az egész művelet mindössze 13 percet vett igénybe. Ráadásul, mivel a telefonhoz teljes hozzáférést szereztek, a kártyás fizetések mellett hitelt is felvettek az áldozat nevében.
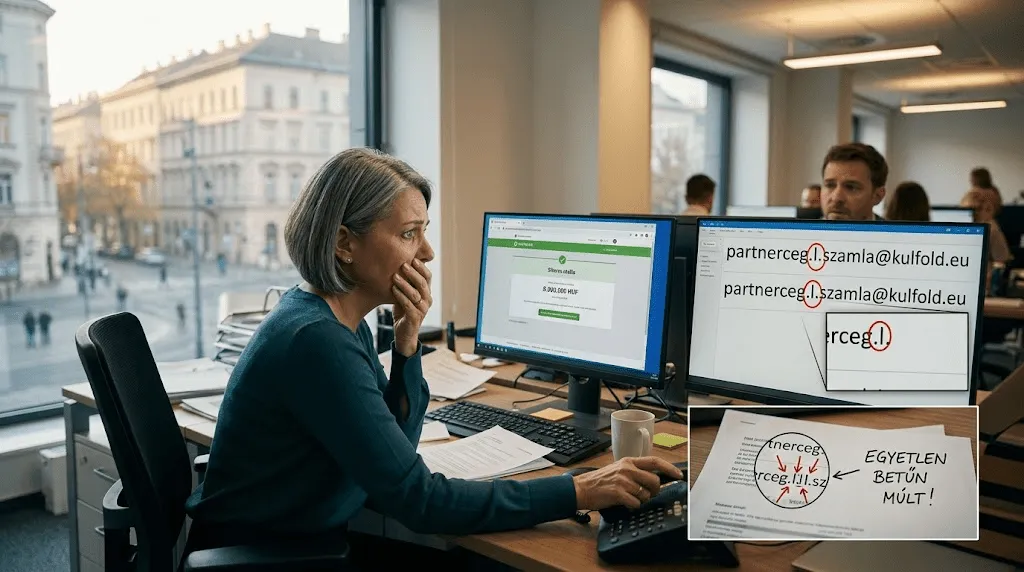
8 milliót bukott egy magyar cég egyetlen elnézett betű miatt
Egy szabad szemmel alig észrevehető trükk – egy kis „l” és egy nagy „I” betű felcserélése – elég volt ahhoz, hogy kiberbűnözők több mint 8 millió forintot emeljenek le egy hazai vállalat számlájáról.
A rendőrség tájékoztatása szerint a magyar cég a külföldi partnerétől kapott egy e-mailt. A levél egy linket tartalmazott, ami a partner hivatalos weboldalának tökéletes másolatára vezetett. Az átverés kulcsa a feladó címe volt: a bűnözők az eredetie-mail-címbena kis „l” betűt egy nagy „I”-re cserélték, a két karakter pedig a képernyőn szinte teljesen egyformának tűnik.”
A gyanútlan munkatársak a hamisított oldalon keresztül egyenesen a csalók bankszámlájára utalták át egy valós megrendelés 8 millió forintos ellenértékét. A lopás csak másfél héttel később derült ki, amikor az eredeti partnercég jelezte, hogy nem kapta meg az összeget.
Az ilyen típusú, komoly anyagi károkat okozó átverések ellen a leghatékonyabb védekezés, ha a partnerek számlaszámának vagy fizetési felületének váratlan megváltozásakor nem hagyatkozunk kizárólag az e-mailes kommunikációra, hanem egy gyors telefonhívással is megerősítjük a módosítást az utalás előtt.
A Spotify nevével verik át a felhasználókat
Tökéletesen lemásolt e-mailekkel próbálják megszerezni a kiberbűnözők a Spotify -előfizetők bankkártya adatait. A csalók egy látszólagos fizetési hibára hivatkoznak, de aki kattint, annak a bankszámlája bánhatja.
Az új adathalász kampányban a támadók a zenei szolgáltató hivatalos arculatát, logóját és a „MySpotify” megnevezést használva küldenek értesítéseket. Az üzenet szerint probléma merült fel a havidíj levonásával, ezért a felhasználónak egy gombra kattintva azonnal frissítenie kell a fizetési módot.
Tökéletes vizuális csapda
Az e-mailben található hivatkozás egy hamis, de a Spotify hivatalos weboldalára megszólalásig hasonlító felületre vezet. Itt a bejelentkezési adatok mellett a bankkártya összes adatát, a lakcímet és a telefonszámot is bekérik a csalók.
A Spotify sosem kér e-mailben személyes vagy banki adatokat. A profin álcázott levelek a legkönnyebben úgy szűrhetők ki, ha megnézzük a feladó pontos e-mail-címét – a csalók levelei ugyanis nem hivatalos @spotify.com végződésű címről érkeznek –, vagy ha a gombra kattintás helyett egyszerűen a böngészőből lépünk be a saját fiókunkba, és ott ellenőrizzük a fizetési állapotot.
KAMU NYEREMÉNNYEL HÍVTÁK: EGY APP LETÖLTÉSE MIATT FOSZTOTTÁK KI!
Egy nem létező nyeremény és egy hamis kriptobefektetés történetével csaltak ki közel egymillió forintot egy magyar férfitól. Az átveréshez mindössze egy telefonhívásra és egyetlen letöltött mobilalkalmazásra volt szükség.
A rendőrség beszámolója szerint a csaló azzal hívta fel az áldozatot, hogy egy korábbi, át nem vett nyereményét kriptovalutába fektették, az összeg pedig időközben több mint másfél millió forintra nőtt.
A telefonáló látszólag nagyon segítőkész volt: felajánlotta, hogy segít a pénz azonnali kiutalásában. Ehhez mindössze annyit kért a gyanútlan férfitól, hogy telepítse a Supremo nevű alkalmazást a telefonjára.
Az alkalmazás volt a csapda
A letöltött program valójában egy távoli hozzáférést biztosító szoftver volt. Amint az alkalmazás felkerült a készülékre, a bűnözők a távolból hozzáférést szereztek a telefonhoz és az azon elérhető banki adatokhoz. A nyeremény kiutalása helyett két gyors tranzakcióval közel egymillió forintot emeltek le az áldozat számlájáról.
Az ehhez hasonló, azonnali meggazdagodást ígérő telefonos csalásoknál a bűnözők egyik legfőbb eszköze az áldozat sürgetése. Az ilyen típusú visszaélések ellen a legbiztosabb védelem, ha egy ismeretlen telefonáló kérésére sosem telepítünk képernyőmegosztó vagy távelérést biztosító programokat az eszközeinkre, bármilyen vonzó összeget is lengetnek be nekünk.