Orosz kiberbűnözők támadhatták meg az új olasz-osztrák alagút hálózatát
| HANGANOV Kft.
Kibertámadás érte az Olaszországot és Ausztriát összekötő, 55 kilométer hosszú Brenner-alagút építését irányító vállalatot. A cég informatikai hálózatába október közepén törtek be. Az eddigi vizsgálatok szerint a támadás mögött az „Everest” nevű oroszbarát kiberbűnözői csoport állhat.
A behatolás észlelésekor a cég azonnal elszigetelte az érintett rendszereket, és kiberbiztonsági szakértők, illetve a rendőrség bevonásával megkezdte a károk felmérését. Bár a támadók nagy valószínűséggel belső, bizalmas adatokhoz is hozzáfértek, a vállalat közölte: az incidens semmilyen formában nem veszélyezteti az alagút fizikai építését és a folyamatban lévő munkálatokat.
A támadással összefüggésbe hozott Everest csoport nem ismeretlen a hatóságok előtt. A kiberbűnözők korábban is hajtottak végre nagyszabású zsarolásokat az iparágban: a nyáron például a svájci Stadler Rail egyik beszállítójával közösen használt adatcserélő rendszerhez fértek hozzá, és 10 millió svájci frankos váltságdíjat követeltek.
Azt hitte, a fiát menti: több mint 9 milliót csaltak ki a zalai asszonytólEgy magát ügyvédnek állító férfi hívott fel egy 86 éves zalai asszonyt azzal, hogy a fia súlyos balesetet okozott. A telefonáló azt állította, hogy a fiú elütött egy gyereket, és azonnal pénzre van szükség. A hívás közben a háttérből valaki sírva azt kiabálta, hogy az édesanyja az utolsó fillért is küldje el neki.
A csaló azzal tette hihetővé a történetet, hogy azt mondta: a rendőrség emberei mennek ki a házhoz. Az idős asszony végül az utcán várakozó, civil ruhás férfinak több mint 9 millió forintot és 2 ezer eurót adott át. A nő csak azután hívta fel a saját fiát, hogy az idegen elsétált a pénzzel.
A rendőrség újra figyelmeztet:a hatóság sosem kér pénzt telefonon. Ha valaki hasonló hívást kap, azonnal tegye le a telefont, és hívja fel az érintett családtagot.
Egy állásinterjún bukott 6,3 milliárd dollárt a Binance
Észak-koreai kiberbűnözők több mint 6,3 milliárd dollárnyi kriptovalutát loptak el a Binance -től egy hónapokon át előkészített kibertámadás során. A behatoláshoz több módszert is alkalmaztak, köztük egy hamis állásinterjút.
A fiktív cég toborzóinak kiadó bűnözők a sikeres videóhívás után egy kódolási próbafeladatot küldtek a fejlesztőnek. A letöltött fájl azonban egy egyedi kártevőt rejtett, ami elkerülte a biztonsági rendszerek észlelését. A támadók a belső hálózaton keresztül hetek alatt hozzáfértek a Binance pénzügyi rendszereihez, megszerezték a szükséges jogosultságokat, és elkezdték eltulajdonítani a kriptoeszközöket.
A Binance a támadás felfedezése után befagyasztott 2,85 milliárd dollárnyi ellopott eszközt, az ügyfelek hiányzó pénzének nagy részét pedig már pótolta. Az FBI szerint az akció mögött egy államilag támogatott észak-koreai elitcsoport áll.
Feljelentéssel fenyegette az áldozat, a hitelcsaló azonnal visszautalta a pénzét
Hamis hitel- és befektetési ajánlatokkal csalt ki pénzt több embertől egy Heves megyei férfi a közösségi oldalakon. A módszere egyszerű volt: a hitel folyósításának feltételeként előleget kért. Egy vésztői nőtől 30 ezer, egy újlengyeli férfitól pedig 160 ezer forintot szedett be, majd az utalások után azonnal megszakította velük a kapcsolatot.
Egy hódmezővásárhelyi nőt egy befektetés ígéretével vert át, de neki visszautalta a pénzt, miután az áldozat rendőrségi feljelentéssel fenyegetőzött. A szeghalmi nyomozók végül azonosították az 59 éves férfit. A csalással gyanúsított férfi a nyomozás során további összegeket utalt vissza a sértetteknek, így a kár egy része megtérült.
A rendőrség arra kér mindenkit, hogy a közösségi médiában terjedő hitelajánlatokat kezeljék erős fenntartással, és semmilyen indokkal ne utaljanak előre pénzt ismeretleneknek.
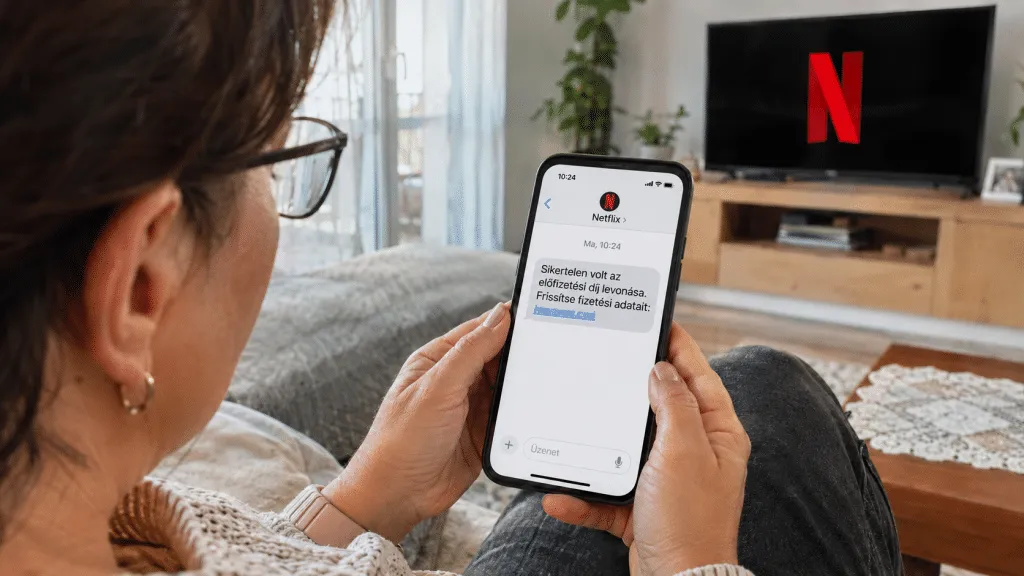
Figyelem! Netflixes adathalász SMS-ekkel próbálnak pénzt lopni
Újabb online csalási hullámra figyelmeztet a román Országos Kiberbiztonsági Igazgatóság (DNSC). A bűnözők a Netflix nevében küldenek hamis üzeneteket a felhasználóknak, amikben azt állítják, hogy az előfizetési díj levonása sikertelen volt, ezért hamarosan felfüggesztik a fiókjukat.
Az üzenetben található link egy hamis, a Netflixet másoló weboldalra vezet, ahol a gyanútlan áldozatoktól a bankkártya adataikat kérik a tartozás rendezésére. A kiberbiztonsági szakértők arra figyelmeztetnek, hogy az ilyen sürgető, azonnali cselekvést követelő üzeneteket mindig kezeljük gyanakvással, és soha ne adjuk meg az adatainkat a bennük szereplő linkeken.
Aki véletlenül bedőlt a trükknek és megadta a kártyaadatait, annak azonnal tiltania kell az érintett kártyát a bankjánál. A gyanús üzeneteket és csalási kísérleteket a DNSC felé is be lehet jelenteni az 1911-es telefonszámon vagy a pnrisc.dnsc.ro oldalon.